exaBase コーポITエージェント
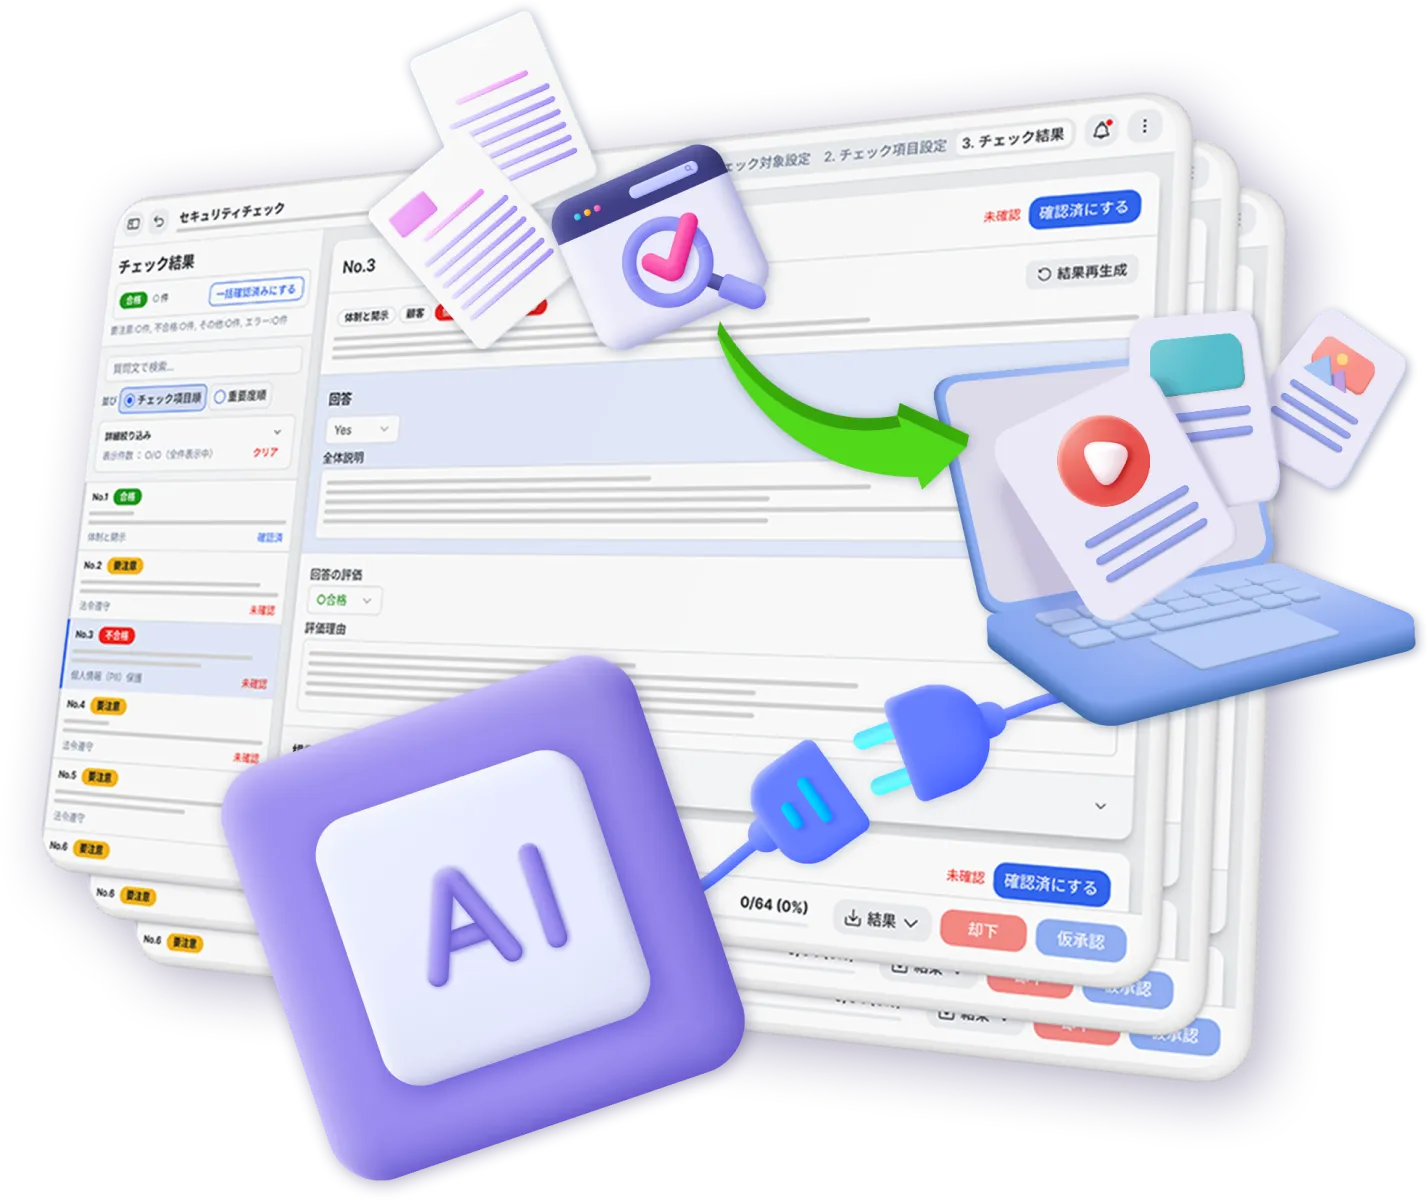
エクサベース コーポITエージェントは、SaaSやAIツールの安全な活用を加速させるリスク管理プラットフォームです。複雑な規約や契約の解析と一次評価をAIが引き受けることで、手作業による審査のボトルネックを解消。担当者が根拠に基づいた本質的な判断に専念できる体制をつくります。
SaaS・AIサービスの導入で、いま起きていること
利用規約やプライバシーポリシーなどを解読できる審査側の体制はすぐには増やせません。
利用申請の急増と、過去記録の探索
現場からSaaSやAI機能の「使いたい」申請が殺到。さらに監査のたびに「当時の審査記録」を手作業で探し回る対応に追われている。
親会社・監査からの管理要請
「どんな基準でSaaS/AIを審査し、データを管理しているか」と全社的な説明を求められる。
SaaS導入後の規約改定・仕様変更
規約改定や機能追加があっても台帳は承認当時の情報で止まったままになり、現在の最新リスクや許可範囲を追跡・説明できない。
一度は承認したツールであっても、
規約改定や機能追加によってデータの取り扱い方針は変化し続けます

SaaS・AIツール
承認・導入
3ヶ月後
AIなどの新機能追加・
規約の改定

預けた社内データが気づかないうちにAIの学習等に利用される
6ヶ月後
再委託先の追加・
保管国の変更
未審査の外部・海外企業へデータが転送・保管される
12ヶ月後
第三者認証の失効・
法令の改正
過去の承認根拠が失われ監査・経営へ説明できなくなる
社内でのAI活用を阻む3つの壁
審査・ガバナンスが限界
膨大な申請や複雑な要件により、審査の負荷が高く、属人化・遅延が発生している。
活用と安全の線引きが難しい
利便性の向上とリスク管理のバランスが難しく、適切な判断基準や運用が確立できていない。
技術変化に追いつけない
新しい技術やサービスの進化が速く、対応や知識のキャッチアップが追いつかない。
こんなことに困っていませんか?
情シス・法務部門
文書の解読と過去の記録捜索に忙殺されて審査が遅延。特定の人に依存する属人化も進行している。
経営企画・DX推進部門
全社でAI活用を推進したいが、「どこまでデータを渡してよいか」の基準を決めきれない。
管理層・監査対応
「最後にいつ評価したか」「何を根拠に承認したか」を問われた際、即答できず説明責任を果たせない。
セキュリティチェックの
負荷を下げて
安全なAI活用を加速
膨大な文書の解析や整理はAIエージェントにお任せください。
人間は本質的な「リスクの判断」や「戦略的なIT推進」に
専念できる環境へシフトできます。
 が
できること
SaaS・AIツール導入のセキュリティチェックから、
導入・運用・監査までを一気通貫で支援
セキュリティチェック機能
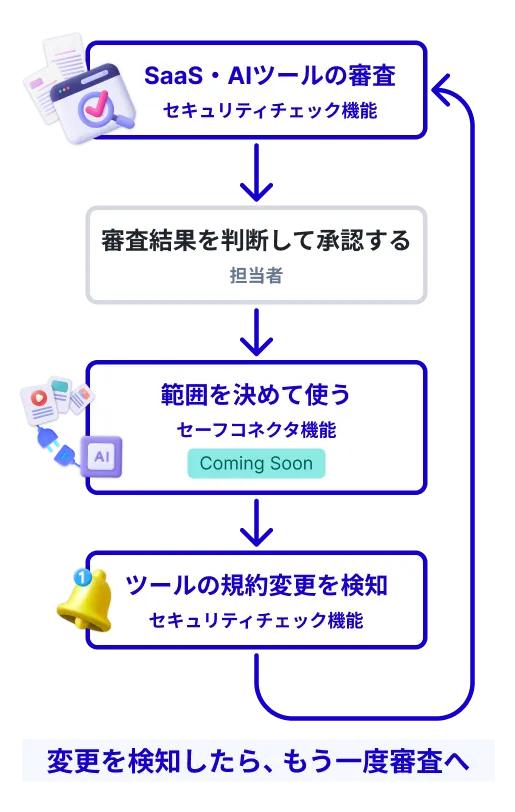
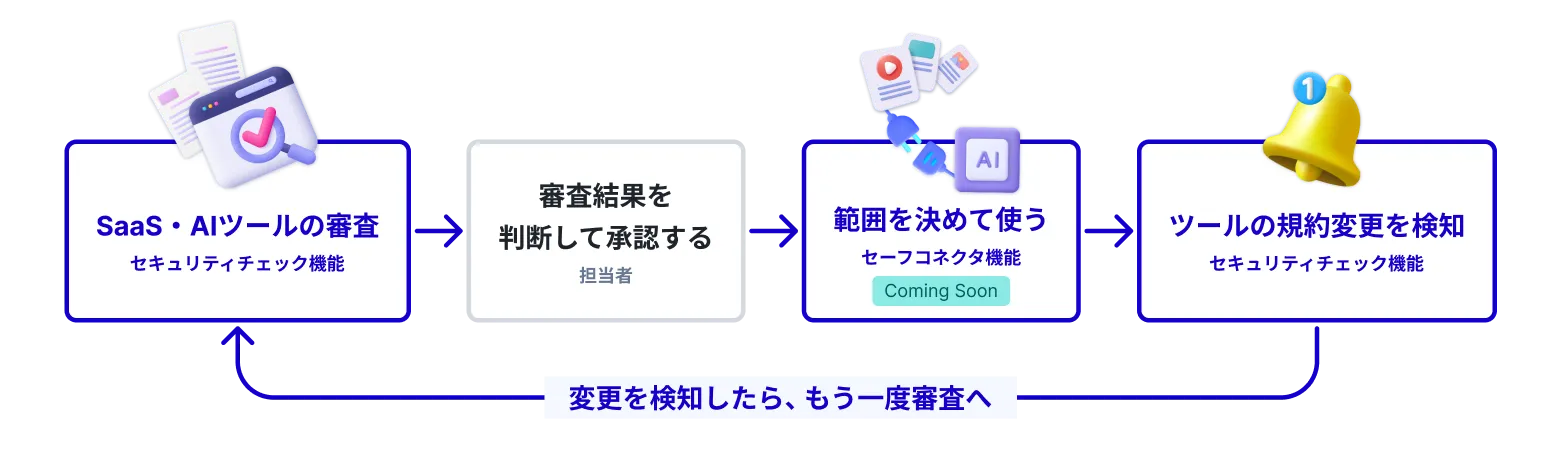
入口 —— 使ってよいツールかを審査します
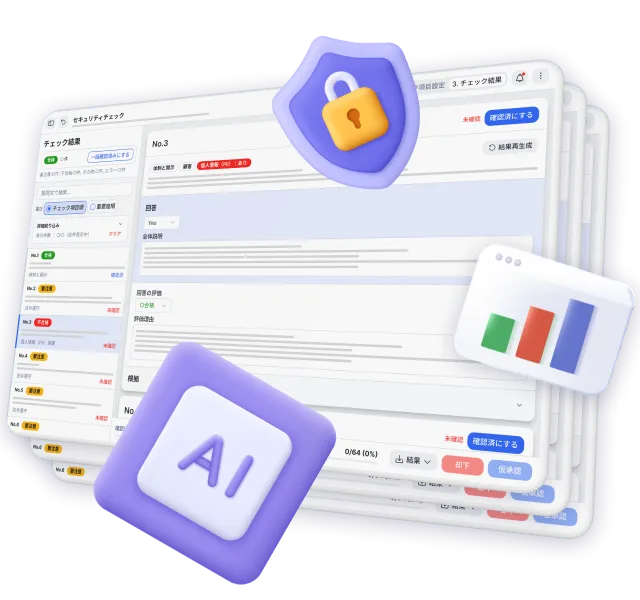
AIが利用規約・プライバシーポリシー・DPA・監査報告書などを解析
チェック項目にあわせてAIが一次評価を作成する
チェック項目の判定ごとに、根拠にした規約や文書の該当箇所を示す
SaaS・AIツールを承認したあとも、規約の改定や脆弱性を定期的に検知する
セーフコネクタ機能
Coming Soon経路 —— AIに渡してよいデータの範囲を統制します
AIが社内データに触れる経路を1本にまとめる
あらかじめ決めた範囲だけをAIへ連携する
経路を通ったやり取り(ログ)を記録する
MCP(Model Context Protocol)に対応
「気づかないまま使い続けていた」を防ぐ
こんな場面で使えます
新しいSaaS・AIツールを導入するとき
使っているSaaSの規約や仕様が更新されたとき
社内規定を見直し、審査の基準から作り直すとき
導入済みSaaSの利用停止や、インシデントに対応するとき
セキュリティチェックの
負荷を下げて
安全なAI活用を加速
膨大な文書の解析や整理はAIエージェントにお任せください。
人間は本質的な「リスクの判断」や「戦略的なIT推進」に
専念できる環境へシフトできます。
機能
セキュリティチェック機能
資料を読み込んで、一次評価をつくる
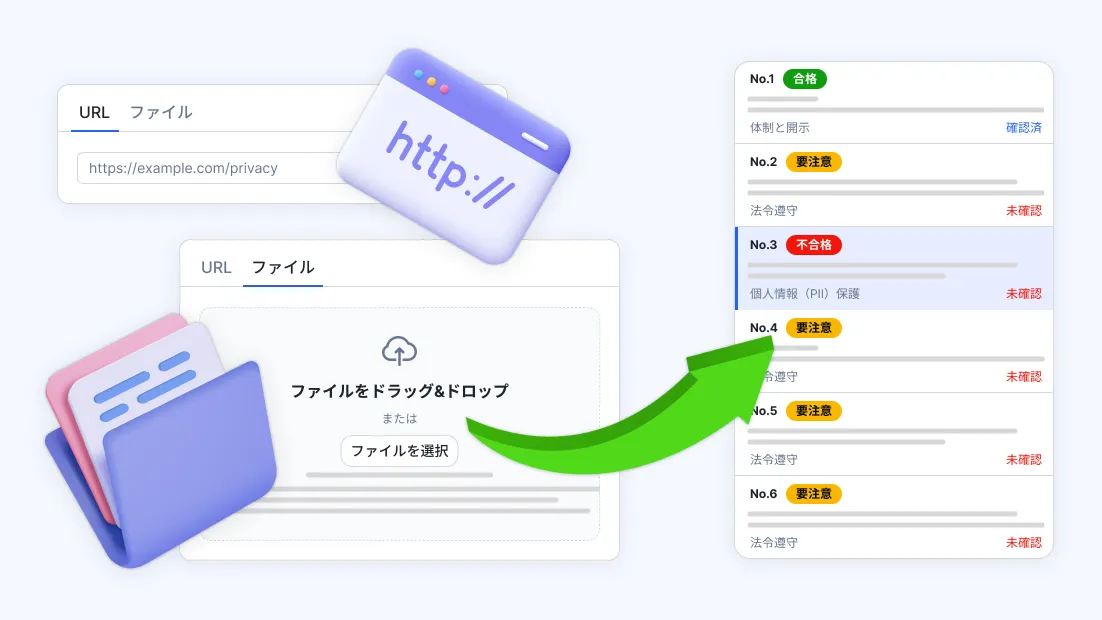
利用規約・プライバシーポリシー・DPA・監査報告書などを登録すると、自社のチェック項目にあわせた一次評価が並びます。ドキュメントの解読・整理にかかる解読・整理をAIが引き受けることで、人間が向き合うべき「本質的なリスク評価と決定」に集中できます。
利用規約やプライバシーポリシーなどのドキュメントは、URLの入力やファイルのアップロードで簡単に登録できます。
チェック項目は自社の基準に合わせて柔軟に設定可能。独自の基準がまだ固まっていない場合でも、標準プリセットを使ってすぐに始められます。
AIが作成した一次評価には、誤りが含まれる可能性があります。全項目について人が確認する運用を前提とした設計です。
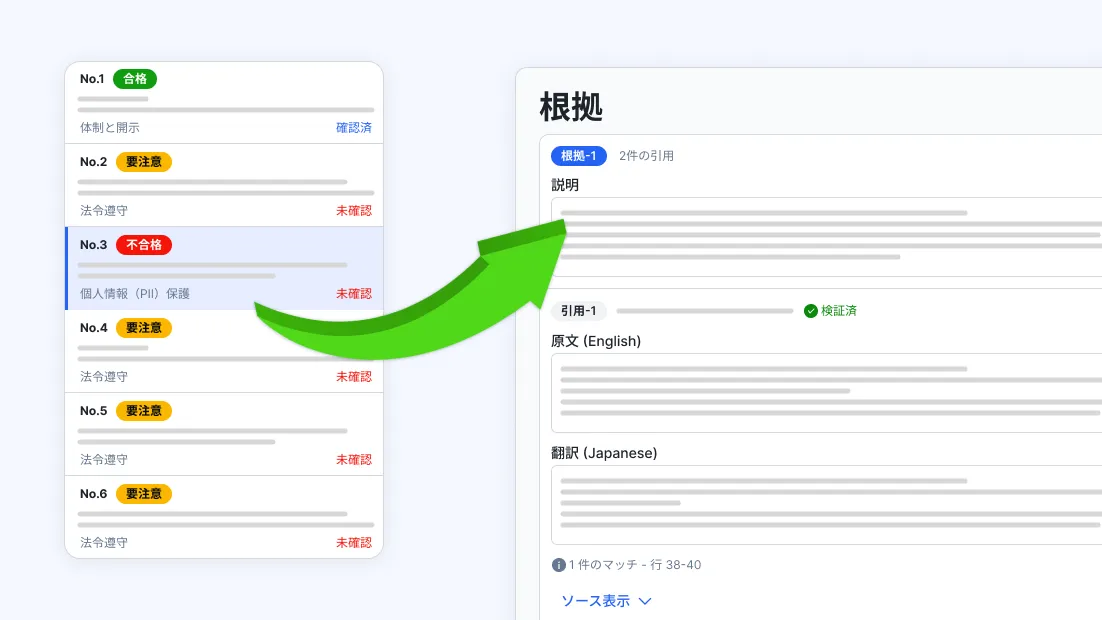
「なぜその判定か」を原文でファクトチェック
AIによる一次評価のすぐ横に、根拠となった利用規約や監査報告書の該当箇所を表示。英語の原文と日本語訳が対で並ぶため、AIの回答をそのまま鵜呑みにすることなく、担当者が原文をその場で検証できます。
該当箇所を展開し、前後の原文や文脈までしっかり確認できます。
担当者が確認・修正した内容は、SaaSごとに過去ログとして保持されます。
審査結果はCSVやHTMLレポートとして出力でき、社内報告や監査資料にそのまま活用できます。
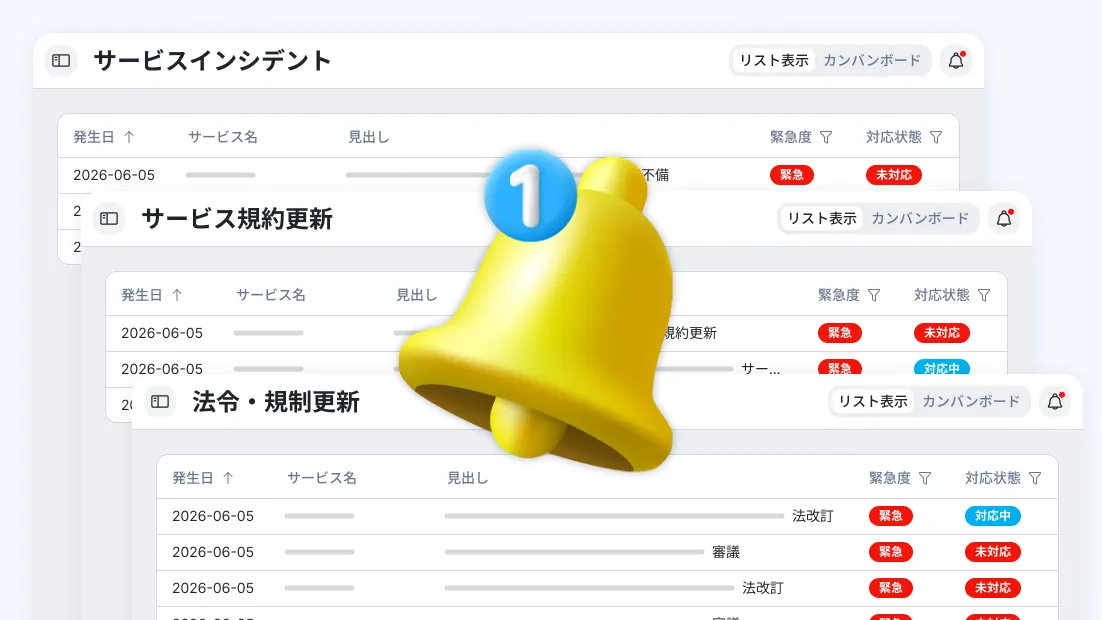
承認したあとの変化に気づいて、記録する
一度審査したサービスのインシデント情報や規約改定を定期的に自動収集して一覧化。担当者は画面上で検知内容を確認し、担当者の対応が必要かどうかを判断・記録できます。
SaaSの脆弱性、利用規約の改定、関連法令・規制の更新といった最新リスク情報を定期的に自動収集します。
収集した情報には「未対応 / 対応中 / 対応済」などのステータスを設定でき、対応の要否や判断の経緯をそのまま記録に残せます。
なお、すべての更新を漏れなく検知することを保証するものではありません。変化に気づける状態をつくり、取りこぼしを減らすための機能です。
セーフコネクタ機能
社内データとAIを、セキュアに接続
AIから社内データへのアクセス経路を1本に集約し、利用の認可とログ記録を一元管理します。柔軟な権限設定により、許可されたデータのみをAIへ連携できるため、高度なセキュリティ確保と業務活用の推進を両立。接続方式には、AIと外部データやツールを安全につなぐ標準規格「MCP(Model Context Protocol)」を採用しています。
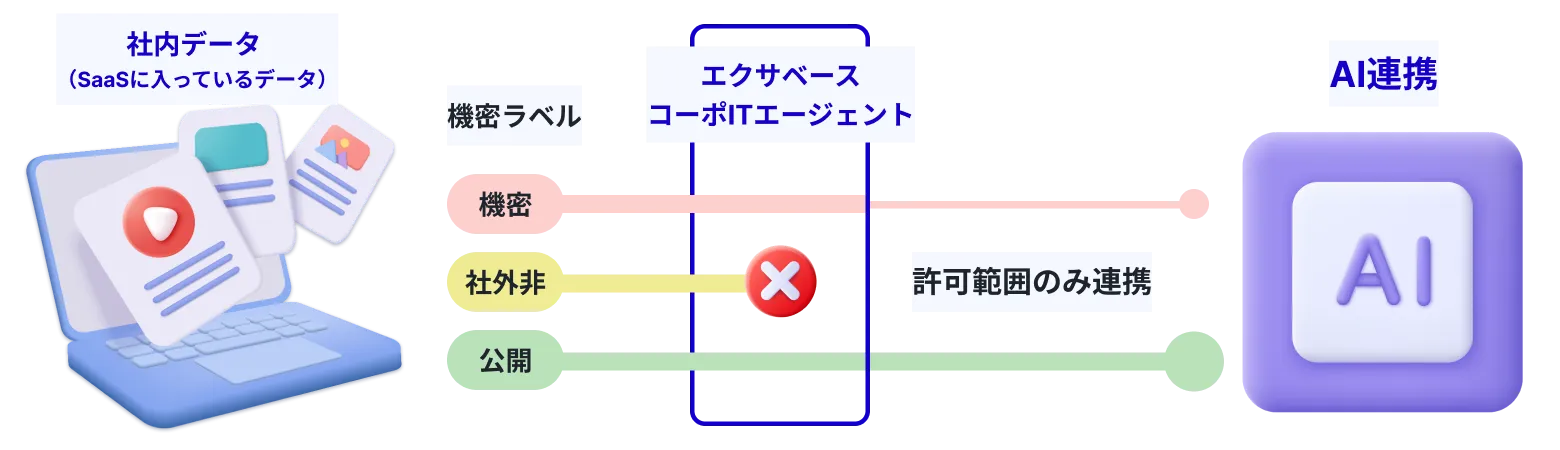
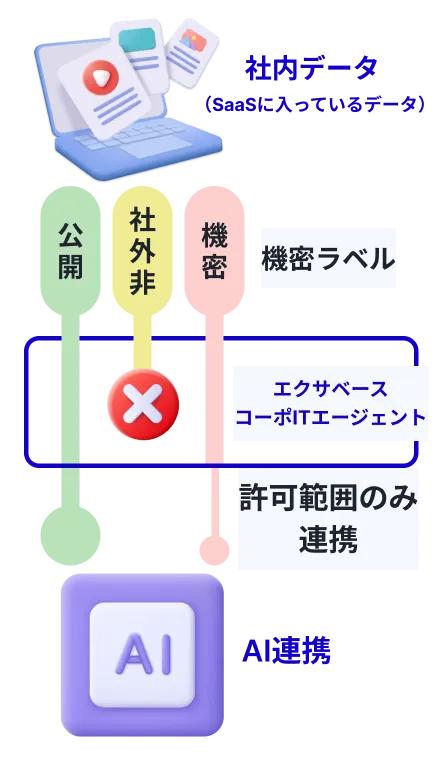
データ漏えいリスクを低減
安全なAI活用を加速
統制と監査を継続
※社内データとAIのセキュアな接続機能は準備中です。提供内容は変更となる場合があります。
セキュリティチェックの
負荷を下げて
安全なAI活用を加速
膨大な文書の解析や整理はAIエージェントにお任せください。
人間は本質的な「リスクの判断」や「戦略的なIT推進」に
専念できる環境へシフトできます。