OpenAI、AIが脆弱性を見つけ修復する「Defense Factory」を構築


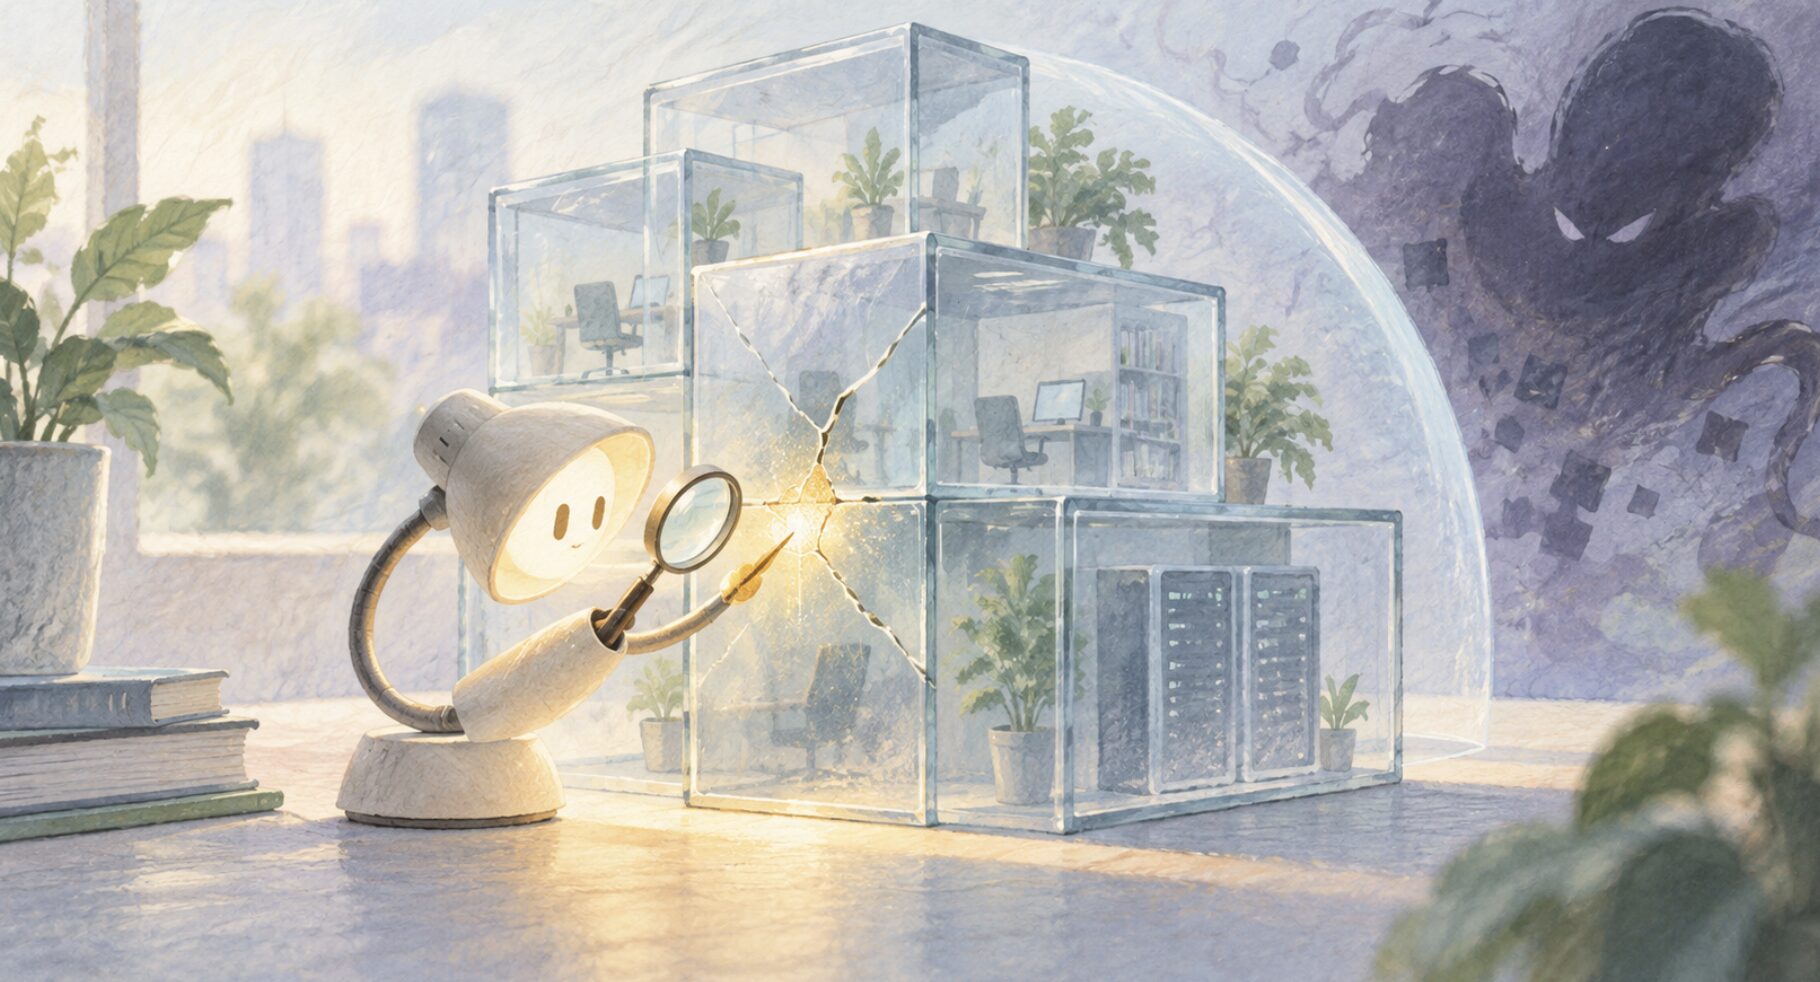
米OpenAIは、AIエージェントがソフトウェアの脆弱性を継続的に探し、検証から修正、修正後の確認までを行う「Defense Factory」の構築を進めている。従来はセキュリティ担当者と開発者が分担していた一連の作業を、AIエージェント中心の連続した防御システムに変える試みだ。
OpenAIはすでに社内システムでDefense Factoryの運用を始めている。同社はセキュリティ強化を最優先する緊急態勢を敷き、Security、Applied、Researchの各部門から250人以上を動員。100以上のサービス領域を対象に、最新のAIモデルを使って脆弱性を調べた。
その結果、初日だけで緊急または優先度の高い問題53件を処理したという。
脆弱性対策を5段階で自動化
Defense Factoryは単なる脆弱性スキャナーではない。
OpenAIが公開した構成では、作業を大きく5段階に分けている。
まず社内のシステムやコード、担当部署を把握する「Inventory」、次に脆弱性の候補を探す「Discovery」、実際に攻撃が成立するか隔離環境で再現する「Dynamic validation」、その脆弱性に責任を持つ部署を特定する「Ownership assignment」、最後に修正コードを作成し、導入後に問題が解消したことまで確認する「Verified remediation」だ。
つまりAIが「怪しいコードを見つけました」と報告して終わるのではない。本当に脆弱性なのかを実際に再現し、誰が直すべきかを判断し、修正案を作り、その修正が本番環境で有効になったことまで追跡する。
Defense Factoryの特徴は、AIが脆弱性を見つけるだけでなく、その後の整理まで自動化している点にある。OpenAIでは、AIが「この問題はどの部署が対応すべきか」を判断し、その割り当ての90.6%がそのまま受け入れられた。また、複数のAIが同じ問題を別々に報告した場合も自動的にまとめ、脆弱性候補の37%を重複として除外した。つまり、人間が大量の警告を一件ずつ仕分けし、担当部署を探す作業までAIに任せられる段階に来ている。
さらに重要なのが、AIが見つけた「怪しい箇所」をそのまま修正対象にしないことだ。Defense Factoryでは、隔離された環境で実際に攻撃を再現し、本当に悪用可能な脆弱性かを確認する。候補のうち再現できたのは19.5%で、この検証を通過した後の誤検知率は0.81%だった。大量の候補を挙げるだけなら従来のセキュリティツールでもできる。Defense Factoryが目指しているのは、本当に危険な問題だけを絞り込み、そのまま修正工程へ回せるところまでAIに任せることだ。
修正コードの作成は100%Codex
脆弱性が確認されると、Codexが修正コードを作成する。
OpenAIによると、今回の取り組みでは修正作業は100%Codexベースで行われた。AIエージェントには本番環境を直接変更させるのではなく、実際のサービスを再現した隔離環境を与え、修正前の脆弱性を再現したうえで、修正後に問題が解消したか、通常機能に悪影響がないかをテストさせる。
ただし、完全自動化しているわけではない。重要な変更については人間がレビューし、本番への導入も認可を受けて行う。OpenAIは、最初は小規模な処理と人間による確認から始め、結果への信頼性が高まるにつれて自動化範囲を広げる方針を取っている。
OpenAI共同創業者兼PresidentのGreg Brockman氏はa16zのインタビューで、同社が自社モデルをセキュリティ対策に投入するため、production engineersの25%を通常のプロジェクトから外したと説明した。
同氏はDefense Factoryの狙いについて、脆弱性への対応を人手中心の作業から、AIが継続的に処理する仕組みに変えることだと説明。『機械の速度』で回せるようになれば、防御側は大きな優位を得られると述べた。
「攻撃の自動化」には「防御の自動化」で対抗
OpenAIがDefense Factoryを急ぐ背景には、AIエージェント自身のサイバー能力が急速に高まっていることがある。
長時間動作するAIエージェントは、一つの弱点だけを見るのではなく、複数の小さな脆弱性を組み合わせて攻撃経路を作れるようになりつつある。さらに多数のエージェントを並行して動かせば、人間のセキュリティ担当者が調査し修正するより早く攻撃が進む可能性がある。
一方、防御側には利点もある。自社のソースコードやシステム構成をAIに直接与えられるうえ、一般に普及するモデルより高性能な最先端モデルを先に利用できるからだ。
OpenAIは、この先行できる期間を「defender’s window」と呼んでいる。攻撃側に高度なAIが広く普及する前に、AIを使って既存システムの弱点を洗い出し、修正しておこうという考えだ。
同様の動きはOpenAIだけではない。
米決済プラットフォームRampは2026年2月、AIエージェントを使い、約100件のセキュリティ問題を6日間で発見、検証、修正したと発表した。人間が参加したのは最終的なプルリクエストのレビュー段階だった。
米インターネットインフラ大手Cloudflareも、複数のAIモデルを使って大量の脆弱性候補を発見、別のAIで検証して絞り込む仕組みを構築している。米GoogleもChromeの開発で、AIによる脆弱性発見だけでなく、検証、担当者への割り当て、修正コード作成まで自動化を進めている。
これまでサイバーセキュリティへのAI活用というと「攻撃にAIが使われる」という議論が中心だった。しかしDefense Factoryが示しているのは、その裏返しとなる動きだ。
攻撃側がAIエージェントを常時動かして弱点を探すようになるなら、防御側もAIエージェントを常時動かし、脆弱性を見つけたそばから検証して修正する。
サイバー防御そのものが、人間が警告を受けて一件ずつ対応する仕組みから、AI同士が機械の速度で攻防を繰り返す仕組みへ移り始めている。