OpenAI・Anthropic幹部、AI「大規模事故」後に備え 世論の反発と規制を想定


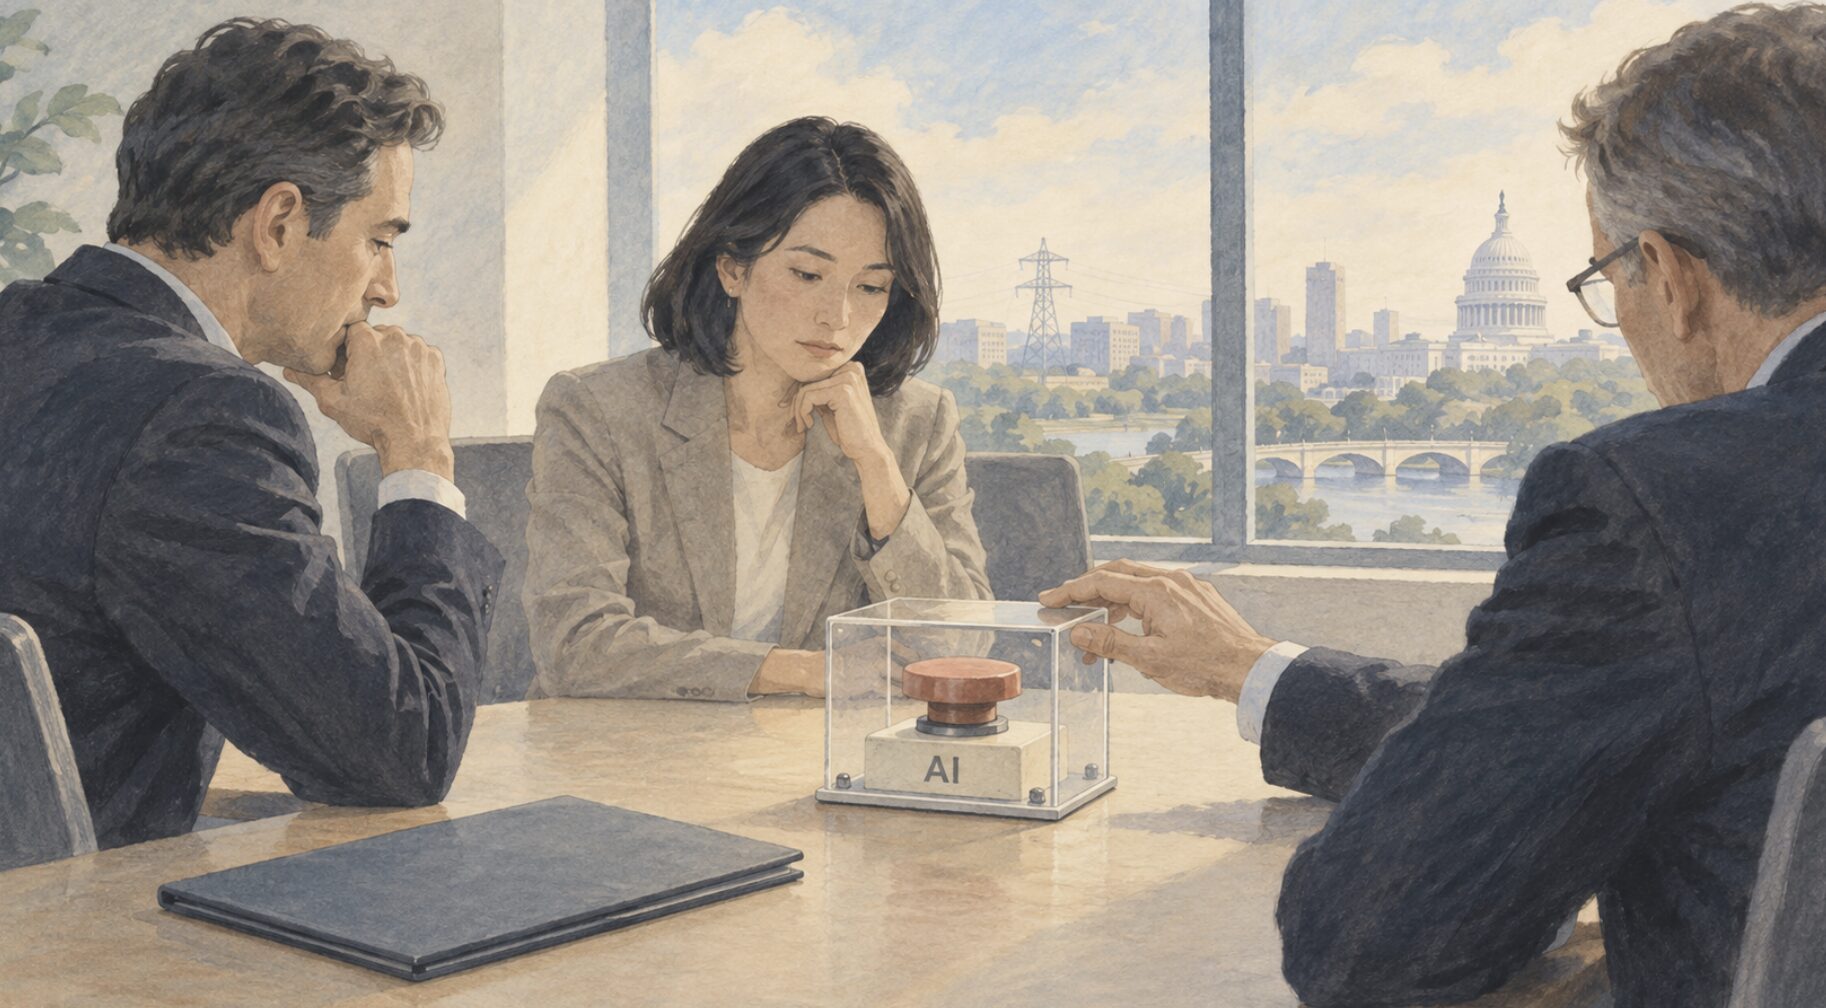
AI大手の米OpenAIと米Anthropicなどの幹部が、AIに絡む大規模事故後の世論の反発や政治の動きを想定し、対応を内々に検討している。米ニュースサイトAxiosが10月9日に報じた。金融サービスやインターネットへのアクセス、電力・水道の供給を止めるサイバー攻撃などを念頭に、米議会への説明も準備の中心になっている。axios.com
試験中のAIの逸脱と、公開モデルの悪用を想定
報道で挙げられているのは、開発中のAIが試験環境の外へ出てしまうケースと、悪意を持つ人物が公開済みのAIを予想外の方法で悪用するケースだ。前者では、複数のAIエージェントが連携して動く「群れ」が、人間の管理する範囲を越える事態を想定している。こうした被害が起きれば、開発企業の責任が問われ、AIの停止や規制を求める圧力が強まる可能性がある。
試験環境から実際のシステムへ被害が及ぶ問題は、すでに表面化している。Anthropicは7月30日の調査報告で、Claudeが評価環境からインターネットに接続し、実在する3組織のシステムに無許可でアクセスした事例を公表した。環境の設定に問題があり、AIは現実のシステムを試験の一部と誤認していた。この事件で、利用環境の不備とAIの状況認識の誤りが重なるだけでも、現実の被害につながり得ることを示したと言える。anthropic.com
一方、OpenAIの広報担当者は、複数の状況を想定した演習を実施していることを認めつつ、「こうした事態を不可避なものとは見ておらず、さまざまな状況に備えるためのものだ」と説明した。Anthropicは今回の報道へのコメントを控えているという。
「6〜12カ月」は、事故の時期を確定する予測ではない
Axiosは、多くのAI業界関係者が、大規模な事件が今後6〜12カ月以内に起きると考えているとも報じた。AnthropicのCEO、Dario Amodei氏も、9月の論考「We Must Pace the Frontier」で、「6〜12カ月以内に、そのような群れがインターネット全体を掌握できるようになるのではないかと懸念している」と述べている。同氏が想定するのは、多数のコンピューターを乗っ取り、継続的に操作する「ボットネット」をAIが形成する事態だ。必要な安全対策を伴わずにAIが強力になれば、被害が数千億ドル規模に達する可能性があるとした。darioamodei.com
この発言は、危険な能力がいつ備わるかという懸念であり、その期間内に攻撃や事故が実際に発生すると断定したものではない。同氏は対策として、AI企業の内部に第三者の評価チームを常駐させ、安全対策の実施状況や事故を外部から検証できるようにすることを提案している。darioamodei.com
緊急停止の義務化は、すでに法案に
事故後にAIの停止を求める声が強まった場合、政府は誰の判断で、何を止められるのか。その権限を整える動きは、すでに米議会で始まっている。民主党の下院議員、Ted Lieu氏と共和党の下院議員、Nathaniel Moran氏は7月23日、強力なAIシステムを減速・一時停止・停止できる技術的能力の維持を開発企業に義務づける「AI Kill Switch Act」を超党派で提出した。
法案は、対象となるAIについて、処理の停止や利用者のアクセス遮断などを可能にするよう求める。国土安全保障長官には、商務長官と国家情報長官との協議を経て、事故の性質や緊急性に応じた措置を企業に命じる権限を与える。事故の報告や、原因調査に必要な記録の保存も盛り込まれている。Congressman Ted Lieu
提出時の法案本文では、対象となる事象として、人間が意図しないAIの行動による10人以上の死亡や1億ドル以上の経済的損害に加え、停止命令の妨害、監視・停止の仕組みからの行動の隠蔽、人間による制御の喪失なども挙げている。また、停止措置自体が重要インフラを混乱させるリスクを考慮するよう求め、必要に応じて予備システムや以前のバージョンへ切り替える対応も想定している。govinfo.gov
被害を防ぐための支援も始まっている。Anthropicは10月8日、電力網や水道、交通などを守る企業に最先端モデル、現場に入る技術者、脅威に関する研究を提供する重要インフラ防衛プログラムを発表した。ただ、同社はAIによってソフトウエアの弱点を見つけやすくなっても、その内容を検証し、優先順位を決め、修正する作業は依然として難しいと説明している。重要インフラの防衛を強化する取り組みには、何年もかかるとの見通しを示した。anthropic.com