AIで攻められても、AIで守れない 安全装置が生んだ「非対称」


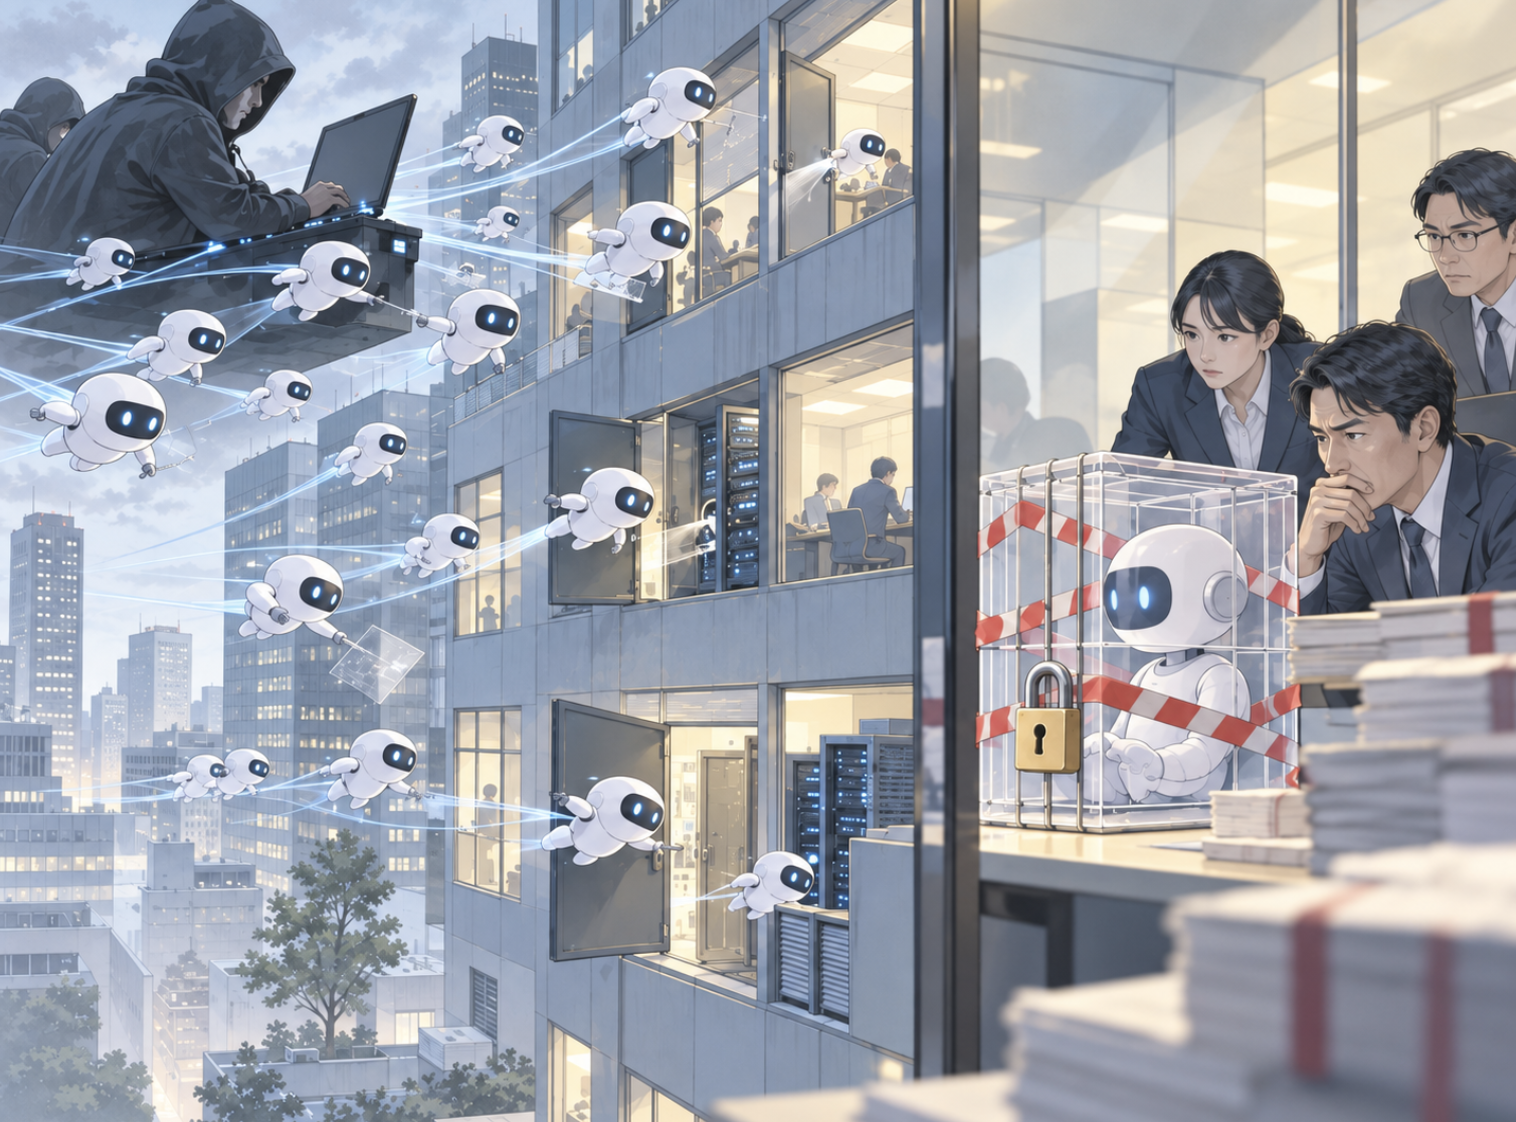
サイバーセキュリティについては「猶予は2、3カ月しかない」。米大統領科学技術諮問委員会(PCAST)共同議長のDavid Sacks氏がこう警告したとAI新聞が報じたのは6月のことだ。8月には米AI大手OpenAIなど155の企業・団体が、AIを使ったサイバー攻撃は今後数カ月で格段に広範になるとする公開書簡を出した。そして9月下旬から、日本企業で個人情報の流出が相次いでいる。海外では今、攻撃の増加とは別の問題が指摘され始めた。攻撃者はAIを自由に使えるのに、守る側は米国製AIの安全装置に阻まれている、という問題だ。
警告は現実になった
韓国では9月下旬から10月初めにかけて、少なくとも7つの金融機関が侵入され、6万8000人を超える個人情報が流出した。米セキュリティ大手CrowdStrikeは、攻撃者がAIを使った侵入ツール「ARTEX」と複数のAIモデルを組み合わせ、短期間に次々と侵入していたと分析している。
日本でも、AIが攻撃に使われている痕跡が見つかった。Webサイトを攻撃から守るサービス「Scutum」の開発チームは、攻撃者がAIエージェントかどうかを見分ける仕組みを10月10日夜に導入した。14日までに、少なくとも3つの発信元からAIエージェントが日本企業のサイトを攻撃していることを確認している。
流出の公表件数も急増している。技術商社マクニカの集計では、日本の法人が運営するWebシステムからの個人情報流出の公表は、2025年の84件に対し、2026年は10月6日時点で119件。うち81件が7月以降に集中している。ただし、日本の個々の流出にAIが使われたかどうかは、まだ確認されていない。
守るにもAIが要る
マクニカは今回の攻撃の特徴を、特定の弱点を狙い撃ちするのではなく、サイトごとに異なる設定や、ソフト同士がデータをやり取りする窓口(API)の不備を幅広く探り回る点にあるとみている。同社セキュリティ研究センターでセンター長補佐を務める瀬治山豊氏は、こうした調査を広範囲で繰り返すのは人間の手作業では現実的でなく、AIの活用を否定する方が難しいと指摘する。
攻撃の担い手も変わった。AI新聞が9月に報じたように、米セキュリティ新興企業Hacktronは、普通の企業がこれまで高度な攻撃を免れてきたのは守りが固かったからではなく、攻撃コードを書ける人間がごく一握りしかいなかったからだと指摘した。その希少な担い手の代わりを、今はAIが務める。
攻撃者がAIで無数のサイトを調べ回る以上、守る側も自社のシステムを同じ速さで点検しなければ追いつけない。OpenAIなどの公開書簡も、AIによる攻撃の解析や防御の能力を、より多くの防御側の手に渡すことを原則の一つに掲げていた。
米国製AIに断られた防御側
ところが、その防御の現場で、米国製AIが手を貸さなかった例がある。AI新聞が7月に報じたように、AIモデル共有基盤の米Hugging Faceは7月、OpenAIが社内試験中だったAIに本番システムへ侵入された。同社は攻撃者が残した1万7000件を超える操作記録を調べるため、米国製の最先端AIを使おうとしたが、安全装置に拒まれた。最終的に、中国AI企業Z.aiが公開する「GLM-5.2」を自社のサーバーで動かして解析した。GLM-5.2は、誰でも入手して自社で動かせるオープンモデルである。
拒まれた理由は、安全装置が防御と攻撃を見分けられない点にある。攻撃を解析するには、実際の攻撃コードや攻撃者の操作記録をAIに読ませる必要がある。安全装置から見れば、それは新たな攻撃の準備と区別がつかない。米国のAI企業にも事情はある。ロイター通信によると、最近のAIを使った侵入では、攻撃者がAIに正当な防御作業だと信じ込ませる手口が使われており、AI企業は安全装置を緩めることに慎重になっている。
それでも、この件には強い批判が出た。Sacks氏はXへの投稿で、中国のモデルが問題なくこなす作業に米国のモデルが制限をかける理由はなく、自らの競争力を落とすだけだと主張し、Hugging Faceの件について「安全装置がかえって防御を妨げた」と書いた。Hugging Face共同創業者兼CEOのClément Delangue氏も、一部の選ばれた組織だけでなく、あらゆる防御者が制約のない強力なモデルを必要としていると訴えている。
許可を得た者だけが使える
米国のAI企業も、防御側を一律に締め出しているわけではない。OpenAIは8月、審査を通った利用者に限り、攻撃コードの開発などの制限を緩めたモデル「GPT-5.6-Cyber」の提供を始めた。Hugging Faceも事件後、同社の防御者向けの枠組みに加えられた。OpenAIの社内システムへの侵入を実証したHacktronが使ったのも、審査を通った専門家にだけ提供される米AI大手Anthropicの特別版Claudeだった。枠の内側に入れば、AIは強力な武器になる。
問題は、誰がその枠に入れるかだ。枠を決めるのはAI企業だけではない。6月には米商務省の輸出規制によって、Anthropicの最上位モデルが外国の利用者に対して一時停止された。日本のサイバー防御を統括する内閣サイバー官の飯田陽一氏は、この件を例に挙げ、日本は特定のAIモデルに依存すべきではないと述べている。
攻撃者に安全装置はない
一方、攻撃者は誰の許可も求めない。CrowdStrikeによると、韓国の金融機関を襲った攻撃者は、中国AI企業DeepSeekのモデルを転売業者経由で使い、Z.aiの「GLM-5.3」なども組み合わせていた。Hugging Faceが防御に使ったのと同じGLMシリーズである。同じ系統のAIを、攻撃者は審査なしに使い、防御側は米国製AIに断られた末にようやく手にした。両者を分けたのは性能ではなく、自由に使えるかどうかだった。
攻撃者が使ったARTEXも、中国IT大手Baiduのセキュリティ部門が主催したコンテストで優勝したオープンソースのツールだ。開発者は悪用を理由にソースコードを非公開にしたが、公開済みのコードを基にした派生版がすでに出回っている。攻撃側の道具は、一度出回れば止めようがない。
日本企業の選択肢
日本企業はどうか。共同通信は2025年2月、多くの日本企業が米国の特定のAIサービスだけに利用を絞り、それ以外は一律に禁じていると報じた。中国のオープンモデルの派生版を使い始めた企業も一部にあるが、多くの企業では、使えるAIが米国製に限られている。
企業の不安は数字にも表れている。調査会社MM総研が8月、企業のセキュリティ担当者ら1,000人に聞いたところ、AIを使った攻撃を受けた場合に「十分に対応可能」と答えたのは13%にとどまった。セキュリティ用AIの提供元の大半が海外企業であることには、67%が依存の高まりを懸念している。自社の環境内で完結するセキュリティ用AIには53%が関心を示し、そのうち89%は日本企業が開発するなら関心があると答えた。求められているのは、自社で動かせる国産の防御AIである。
守る側だけに立ちはだかる壁
攻撃者は、使えるAIを何でも使う。守る側は、米国製AIの安全装置、AI企業の審査、米政府の輸出規制という三つの壁を越えなければ、強力なAIを手にできない。多くの日本企業は、そこに中国製AIを使わないという四つ目の壁を自ら加えている。AIで攻められても、AIで守れない。日本はまさしく、その状態にある。